
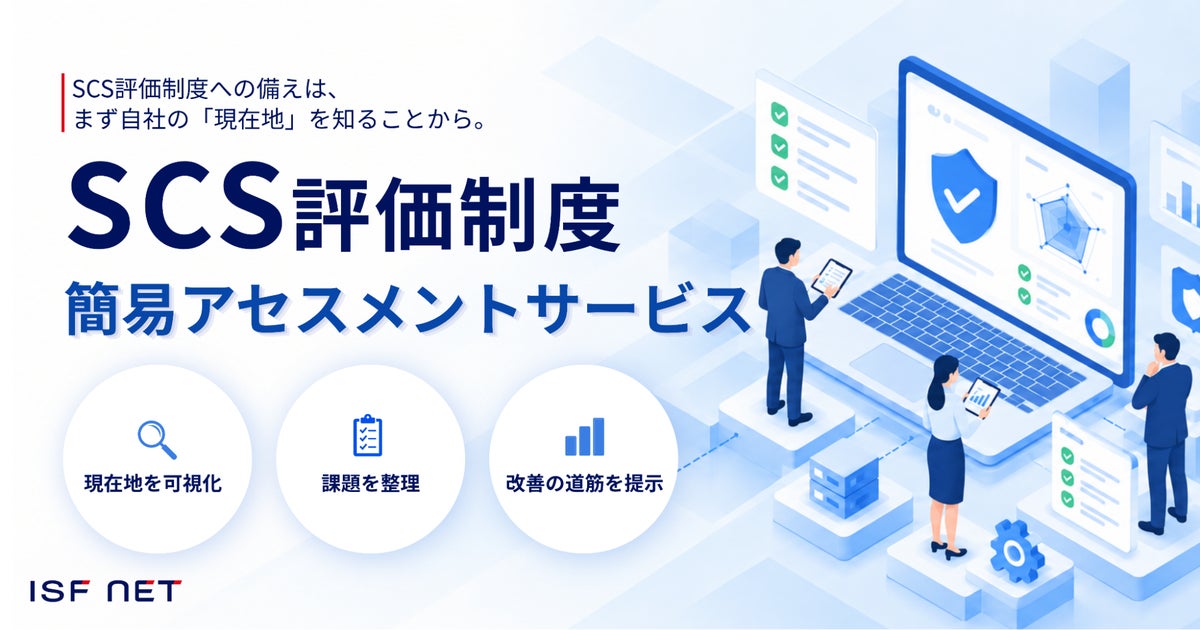
ITインフラに特化したソリューションを提供する株式会社アイエスエフネット(本社:東京都港区/代表取締役:渡邉幸義)は、2026年10月より「SCS評価制度 簡易アセスメントサービス」の提供を開始します。同社はクラウド、セキュリティ、ネットワークの構築・保守・運用サービスを手がけています。新サービスでは、企業のセキュリティ対策や運用の状況を診断し、可視化します。
SCS評価制度を見据えて自社の「現在地」を把握
このサービスは、経済産業省が推進する「SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)」への対応を見据えたものです。専門家が短期間で、企業のセキュリティ対策・運用状況を客観的に診断・可視化します。診断では、SCS評価制度の要求事項やNIST Cybersecurity Framework(NIST CSF 2.0)の考え方を踏まえています。ツールには、同社独自のWeb診断ツール「ISF NET Cyber Assessment Platform(ICAP)」を使います。
確認する範囲は、セキュリティ製品の導入状況だけではありません。ガバナンス、体制・ルール、技術的対策、日常の運用管理などを多角的にチェックします。そのうえで、約1か月で自社のセキュリティの「現在地」とSCS評価制度の基準とのギャップを可視化します。さらに、優先して取り組むべき課題や改善の方向性を整理し、次のアクションにつなげます。
背景にあるサプライチェーンリスクの高まり
近年、ランサムウェアや標的型攻撃などの脅威が深刻化しています。そうした状況の中で、取引先や委託先を起点として被害が広がるサプライチェーンリスクが高まっています。これに伴い、発注企業が取引先に対して、セキュリティ対策状況や一定の対策水準の提示を求める動きも広がっています。その共通の評価基準として、経済産業省が整備を進めているのが「SCS評価制度」です。
一方、企業からは次のような課題が聞かれるといいます。「自社がSCS評価制度の基準にどこまで対応できているのか分からない」「社内にセキュリティの専門人材が不足している」「何から優先して対策すべきか判断できない」。アイエスエフネットは、新たなセキュリティ対策を始める前に、まず自社の現状と課題を客観的に把握し、改善の優先順位を整理することが重要だと考えています。こうした考えから、「SCS評価制度 簡易アセスメントサービス」の提供を開始します。
サービスの3つの特徴と成果物
- 約1か月の短期間・低負荷で診断:オンラインヒアリングから分析・報告までを約1か月で実施
- ICAPを活用した多角的な評価:ガバナンス、リスク管理、組織・体制、技術的対策、運用管理、取引先管理の6つの観点から評価
- 診断結果をもとに改善を支援:診断結果に応じて、クラウドの活用や既存環境を活かした改善・実装プランを提案
支援期間の目安は約1か月(全4ステップ)です。標準で納品される成果物は、成熟度スコアとレーダーチャートを含む「現状評価レポート」と、不足項目を整理した「SCS評価制度とのギャップ一覧」の2点です。実施内容は、評価対象範囲や企業規模、システム環境などに応じて個別に提案されます。
担当者のコメントと問い合わせ先
サポート推進担当者によると、サプライチェーンリスクの高まりや、取引先から求められるセキュリティ水準の高度化に伴い、課題を抱える企業が増えています。具体的には「何から着手すべきか分からない」「自社の現在地が分からない」といった声です。本サービスでは、SCS評価制度やNIST CSFの考え方を踏まえ、ベンダーニュートラルな視点で現状と課題を整理し、優先して取り組むべき対策を明確にするとしています。また、同社の専門組織「セキュリティLab.」の知見を活かし、診断後の改善や運用定着まで支援することで、持続可能なセキュリティ体制の構築をサポートしていく方針です。
アイエスエフネットは、クラウドやネットワーク、セキュリティ領域でソリューションを展開するITインフラ企業です。約2,300名のエンジニアが在籍し、国内14拠点に加えて、アジア3カ国(中国、韓国、シンガポール)に拠点を構えています。サービスに関する問い合わせは、専用ページや問い合わせフォームのほか、電話(03-5786-2301、平日 9:00-18:00)でも受け付けています。