
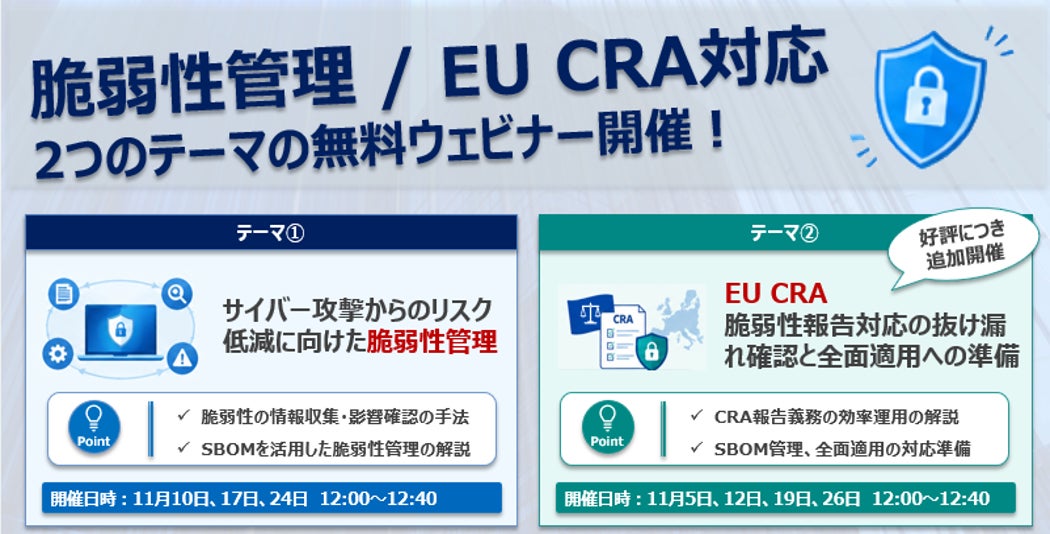
株式会社Orchestra Holdingsの子会社で、ソフトウェアの第三者検証を通じて企業の品質向上を支援している株式会社ヴェス(本社:東京都渋谷区、代表取締役:中村 慶郎)は、無料ウェビナーを2つ開催します。テーマは「脆弱性管理」と「EU CRAへの対応」です。どちらもオンラインで実施され、参加費はかかりません。
両テーマとも、同社が提供する脆弱性管理・SCAサービス「SBOM+」のデモンストレーションを交えて内容を紹介します。
テーマ①:SBOMを起点にした脆弱性管理で、サイバー攻撃のリスクを低減
1つ目のウェビナーのタイトルは「サイバー攻撃からのリスク低減に向けた脆弱性管理」で、サブタイトルは「リスク低減につなげる脆弱性管理の実践とSBOMの活用」です。脆弱性情報の収集から、自社製品に影響があるかどうかの確認、さらにSBOMを起点とした脆弱性管理までを解説します。
脆弱性の定期診断は実施しているものの、それ以外に脆弱性を検知する方法や対策がない、あるいはその検討を進めている企業も対象としています。手作業に頼っている脆弱性管理を効率化したい場合にも、有効なアプローチの一案を示すとしています。
こんな担当者に向けた内容
- 脆弱性情報を集めてはいるが、自社製品との関係を効率よく確認できていない
- ソフトウェアの脆弱性を継続的に把握・管理する仕組みが整っていない
- SBOMを活用して、サイバー攻撃による被害リスクを低減する対応策を検討している
開催日は11月10日、17日、24日で、時間はいずれも12:00~12:40です。全日とも同じ内容で実施される予定です。
テーマ②:EU CRAの脆弱性報告対応を点検し、全面適用に備える
2つ目のウェビナーのタイトルは「EU CRA 脆弱性報告対応の抜け漏れ確認と全面適用への準備」で、サブタイトルは「脆弱性報告の実務から、SBOMによる管理、全面適用に向けた対応」です。CRAの脆弱性報告義務は、9月11日から適用されています。
対象は、すでに報告対応の準備を整えている企業と、今後EU市場への投入を予定していて報告体制を整備している企業です。CRAの脆弱性報告対応における実務上のポイントに加え、SBOMによる管理や全面適用に向けた準備についても解説します。
こんな担当者に向けた内容
- CRAの脆弱性報告で、運用に抜け漏れがないか確認したい
- 脆弱性を検知した後のCRA対応フローを整理したい
- 全面適用に向けて、SBOMを生成するサービス(ツール)の導入を検討している
開催日は11月5日、12日、19日、26日で、時間はいずれも12:00~12:40です。こちらも全日とも同じ内容で実施される予定です。
主催する株式会社ヴェスについて
株式会社ヴェスは2003年7月1日に設立されました。ソフトウェア品質検証事業とソフトウェア開発事業を手がけています。東京本社は東京都渋谷区恵比寿4-20-3 恵比寿ガーデンプレイスタワー8階にあり、代表取締役は中村 慶郎氏です。
出典:株式会社ヴェス