
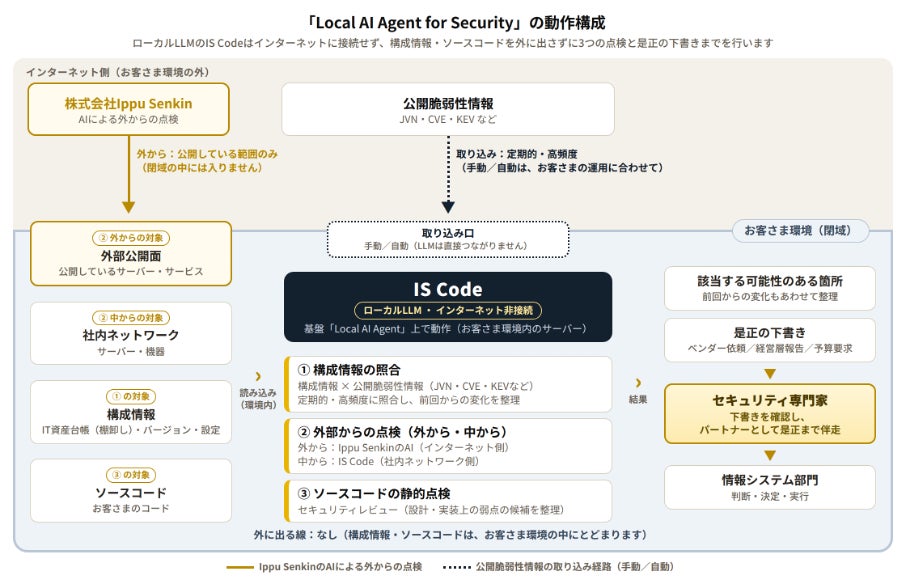
お客さま環境内のサーバーで動作し、3つの点検から是正の下書きまでを作成
株式会社Ippu Senkin(本社:東京都中央区)は、お客さま環境内のサーバーで動作する脆弱性対応サービス「Local AI Agent for Security」の提供を開始しました。同社のオンプレミスAIエージェント基盤「Local AI Agent」の上で、エンジン「IS Code」が動作します。IS Codeは3つの点検を行い、該当する可能性のある箇所について是正の下書きまでを作成します。読み込みと下書きはAIが担い、セキュリティ専門家がパートナーとして是正まで伴走します。
IS CodeはローカルLLMで動作し、インターネットには接続しません。構成情報やソースコードは環境内で読み込まれ、外に出る経路はありません。JVN・CVE・KEVなどの公開脆弱性情報は、お客さまの運用に合わせて手動または自動で環境内に取り込みます。外からの点検はIppu SenkinがAIを用いてインターネット側から行い、対象はお客さまが外部に公開している範囲に限られます。
背景にあるのは、外部に預けられないことで手作業にとどまってきた突き合わせ作業
公開される脆弱性情報は日々更新されています。一方で、構成情報やソースコードを外部のサービスに預けること自体がセキュリティ上のリスクとなるため、それができない組織も少なくありません。そのため、公開情報と自社の構成を突き合わせる作業は、多くの組織で手作業にとどまってきました。さらに、突き合わせの前提となるIT資産や導入ソフトウェアの棚卸しを正確に保つこと自体が、担当者の負担になっている組織も少なくないといいます。
該当する脆弱性が見つかった後にも、影響の見極め、ベンダーへの依頼、経営層への報告、予算の確保といった是正までの作業が残ります。これらは他の業務と並行して、少人数の情報システム部門に集中しがちです。その結果、確認はできても是正まで進みにくい状況が生じやすいのが実情です。
IS Codeが担う3つの点検
点検の結果は、該当する可能性のある箇所ごとに整理され、是正の下書きとあわせて示されます。点検の内容は次の3つです。
- 構成情報の照合:OS、ミドルウェア、ライブラリのバージョン、設定などのIT資産・構成情報と、JVN・CVE・KEVなどの公開脆弱性情報を、定期的かつ高い頻度で照合します。該当する可能性のある箇所と、前回からの変化を洗い出します。
- 外部からの点検(外から・中から):外からは、Ippu SenkinがAIを用いて、インターネット側から到達できる範囲を確認します。確認項目は、公開サービスの種類やバージョン、不要なポートの開放、設定の不備です。中からは、IS Codeが社内ネットワーク側から到達できる範囲を対象に、不要なサービスの稼働や設定の不備を確認します。
- ソースコードの静的点検(セキュリティレビュー):IS Codeがお客さまのソースコードを静的に読み、設計・実装上の弱点の候補と修正方針の案を整理します。
照合の精度は、前提となる構成情報の正確さに左右されます。そのため同社は、IT資産の棚卸しや構成情報の整備の進め方についても知見を共有します。点検の頻度と範囲は、対象の規模とお客さまの運用に合わせて、お客さまと一緒に決めていくとしています。
依頼・報告・予算要求の下書きはAIが作成し、是正までは専門家が伴走
該当する可能性のある箇所ごとに、ベンダーへの依頼、経営層への報告、予算要求のための整理をAIが下書きします。この下書きは、対応の必要性や費用を根拠とともに社内で共有する際の土台として使えます。下書きはセキュリティ専門家が確認し、影響の見方や対応の進め方について助言します。その後も、ベンダーとのやり取りや是正内容の確認などで、是正まで伴走します。ただし、対応の判断・決定・実行はお客さま自身が行い、専門家はその判断を支える立場です。
基盤の「Local AI Agent」は、地域金融機関などの閉域環境で本番運用されてきたオンプレミスAIエージェント基盤です。同社は、数兆パラメータ級の巨大AIモデルを、外部通信を介さず完全にローカルで運用する技術検証も完了しています。なお、この運用実績は基盤「Local AI Agent」のものであり、今回のサービスは同基盤の上で新たに提供されるものです。すでに基盤を導入済みのお客さまは、既存の環境を活用して利用できます。
代表取締役社長 CEO/Founderの鈴木 秀弥氏はコメントで、同サービスが目指すものを説明しています。それは、脆弱性対応を一部の担当者の頑張りに頼るものから、日々の業務として回る仕組みに変えていくことです。そのための手段として、お客さまの環境の中でAIが照合と下書きを担い、セキュリティ専門家がパートナーとして是正まで伴走します。同社は今後も、機密情報を外に出せないお客さまが脆弱性対応を含むセキュリティ業務を自社の環境内で回せるよう、点検範囲と支援内容の拡充に取り組むとしています。