
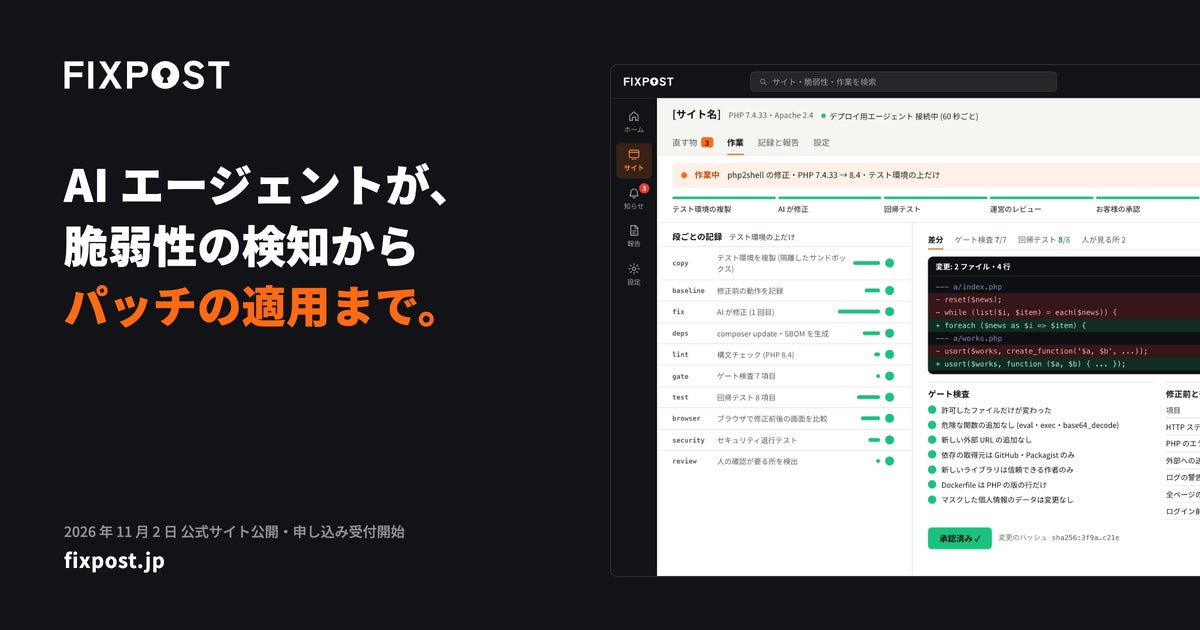
株式会社サウスエージェンシー(本社:東京都渋谷区、代表取締役:奥平 海翔)は、Webサイトの脆弱性の検知からパッチの適用までをAIエージェントが行うサービス「Fixpost(フィックスポスト)」を発表しました。2026年11月2日に公式サイトを公開し、同日から申し込みの受付を始めています。
脆弱性は「公表から悪用まで」が短くなっている
同社は、Webサイトの脆弱性について、公表されてから悪用されるまでの間隔が短くなっていると指摘しています。例として挙げているのが、PHPの開発元が2026年10月21日に公表した重大な脆弱性(CVE-2026-109618・109619、通称「php2shell」)です。この脆弱性は、10月26日に米国CISAの「悪用が確認された脆弱性」の一覧に掲載されました。
一方で、修正する側には次のような課題があるといいます。
- 自社サイトが該当するかどうかを、すぐに判断できない
- バージョンを上げた後も以前と同じように動くか分からず、本番環境への適用をためらってしまう
- サイトを制作した会社との契約が終わっていて、修正できる人がいない
Fixpostの仕組み:合否判定はAIではなくルールとテストで
Fixpostは、脆弱性の検知からパッチの適用までをAIエージェントが一続きで行うサービスです。修正がうまくいったかどうかの判定はAIに任せず、あらかじめ決めたルールとテストによって行う点が特徴です。
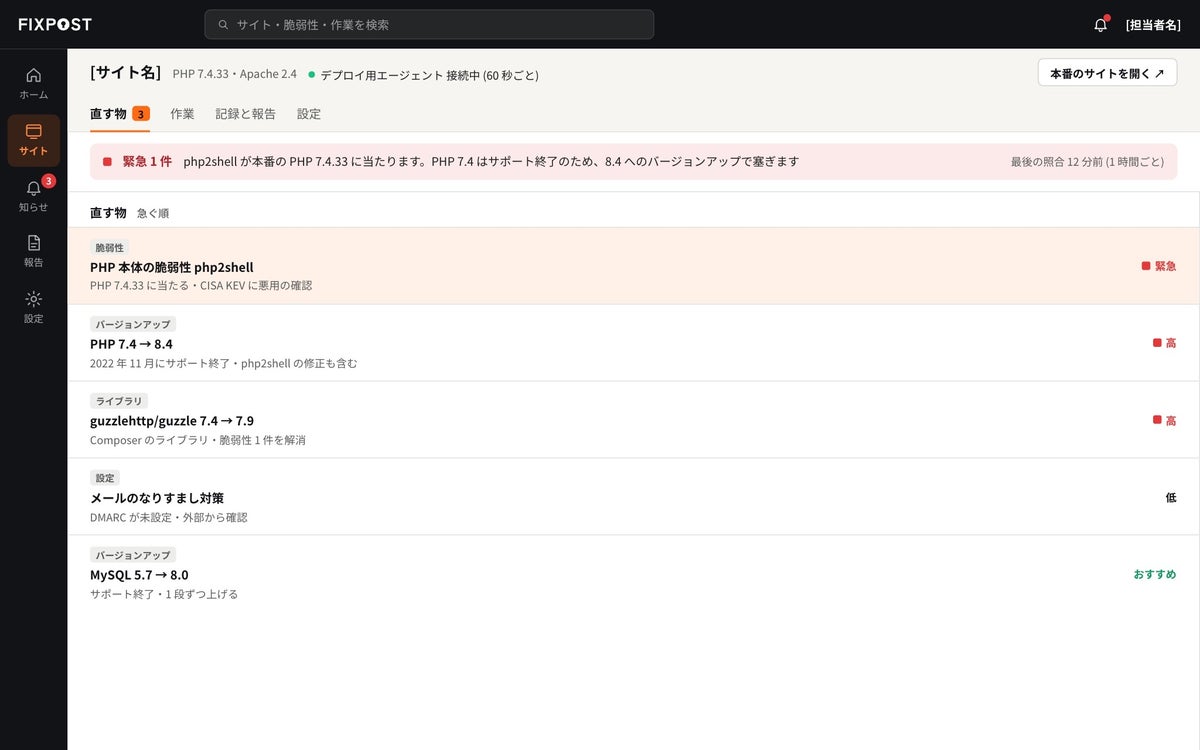
サービスの流れは以下のとおりです。
- 公開された脆弱性情報を監視し、利用者のサイトが該当するかを照合する
- 該当する場合は、その影響を分かりやすい言葉で知らせる
- 利用者の了承を得た後、AIエージェントがテスト用のコピー上で修正を行う
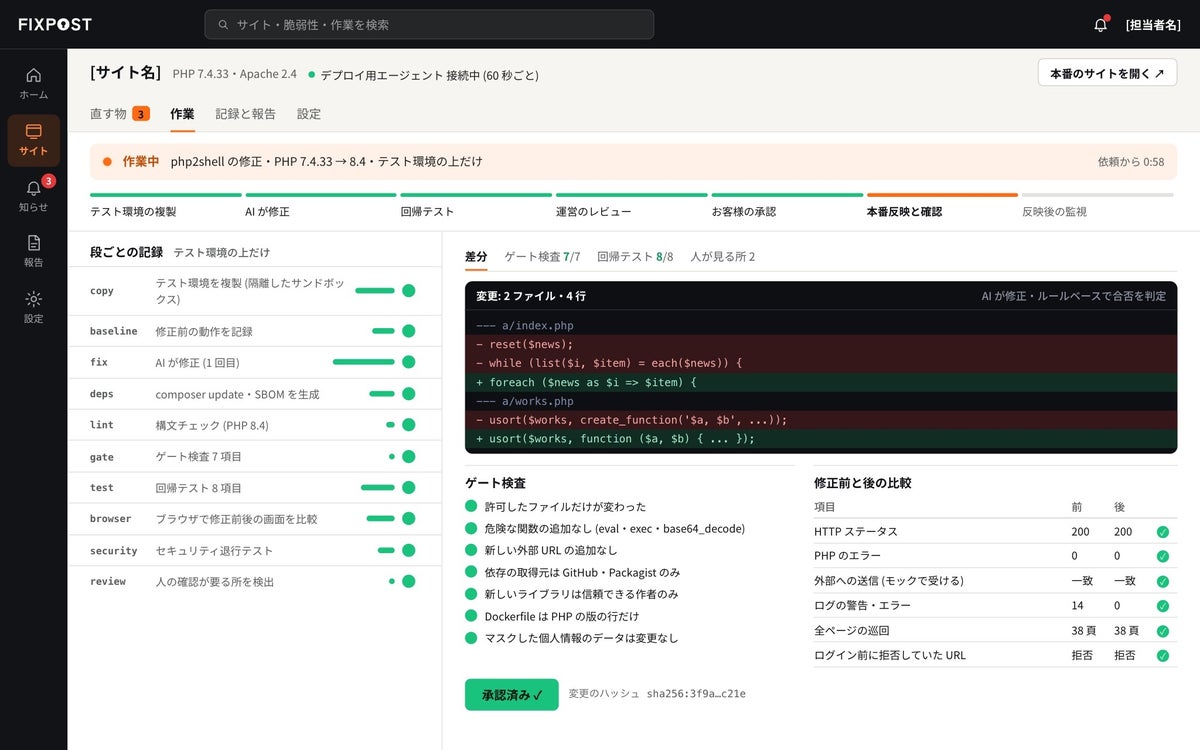
- 修正の前後で同じように動作するかを、決めたルールとテストで確認する
- 本番環境に適用するかどうかは、利用者が内容を確認したうえで判断する(GitHubへの修正の提案、または利用者のサーバーへの反映)
本番環境には触れずに修正・確認
修正作業はテスト用のコピー上で行われ、修正前と修正後で動作が変わらないかを確かめます。脆弱性情報の監視、影響の報告、修正、テストまでをAIエージェントが担いますが、本番環境への適用は利用者が修正内容を確認してから行われます。
利用者のサーバーに直接反映する形を選んだ場合は、反映前に控え(バックアップ)を取得します。確認の段階で不具合が見つかったときは、その控えから元の状態に戻す仕組みです。
対応環境と料金
現在対応している環境は、PHP(自社で開発したもの)、Laravel、CakePHP、WordPress、Node.js(Express)です。Python(Django)、Ruby on Rails、Java(Spring Boot)、C#(ASP.NET Core)については準備中とされています。
料金(税込)は、修正指示書1回が30,000円、月額プランが月20,000〜600,000円です。プランの詳しい内容や見積もりについては、公式サイトの問い合わせ窓口から案内するとしています。