
国内で不正アクセスによる被害の公表が相次いでいます。これを受けて、セキュリティ専門サービスを手がける株式会社ブロードバンドセキュリティ(本社:東京都新宿区、代表取締役社長:森澤 正人、以下 BBSec)は、企業・団体に向けた提言を発表しました。外部から見た自組織の公開資産と情報漏えいの兆候を把握し、その結果をもとに対策を進めるよう求める内容です。主な対象は、小売・EC、旅行・宿泊、交通、金融など会員・顧客情報を扱うサービスを運営する企業や、製造・物流など関係会社・拠点・委託先にまたがるシステムを利用する企業です。
不正アクセスの相談割合が上昇、まずは自社の現状把握から
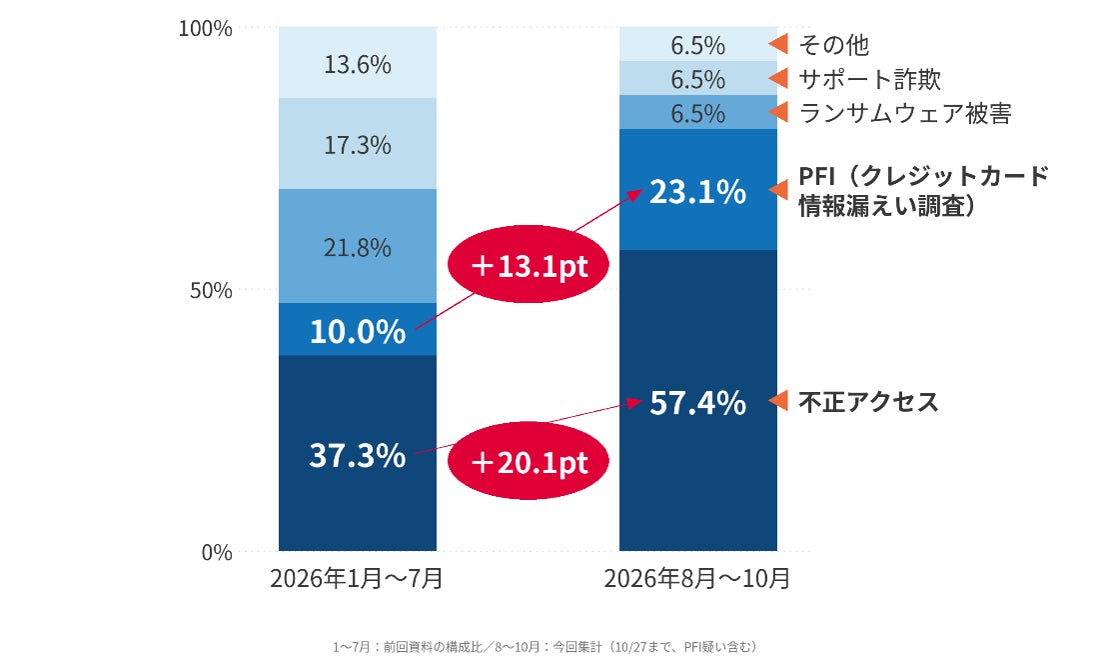
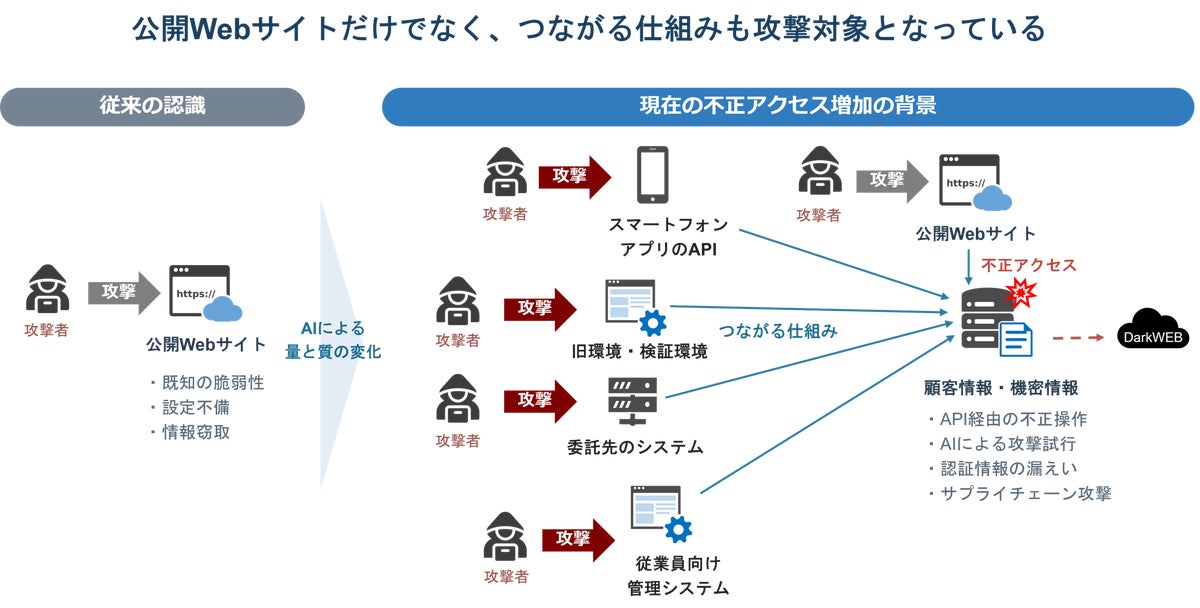
BBSecに寄せられたセキュリティインシデントに関する問い合わせのうち、不正アクセスに関する相談の割合は、2026年1月~7月の37.3%から、8月以降は57.4%へ上昇しています。JPCERT/CCも、国内組織で相次ぐ不正アクセスについての注意喚起で侵害原因や攻撃手法を整理しています。そこでは、既知の脆弱性や管理不備を狙った攻撃、API経由の不正操作、BIツールや従業員向け管理システムからの情報漏えいなどが挙げられています。2026年10月23日の更新では、AIを用いたペネトレーションテスト基盤を悪用した攻撃試行も追加されました。
BBSecは2026年10月8日に、公開Webサービスの基本対策を再点検するよう提言していました。今回の提言は、その点検を具体的な行動につなげるためのものです。最初の一歩として、「攻撃者から自社のシステムがどう見えているか」「自社に関する情報が外部に流出していないか」を確認するよう求めています。
点検の対象が自社で把握しているシステムだけだと、旧環境や検証環境、関係会社・委託先が管理するシステムなどが漏れる可能性があります。また、情報漏えいは、サービス停止のような目に見える異常を伴わないまま、すでに起きている場合もあります。そのためBBSecは、社内の管理情報だけでなく、外部から確認できる公開資産や情報の流通状況も調べ、対策の抜け漏れや、調査・対応を急ぐべき兆候がないかを把握することが重要だとしています。
業界ごとに異なる確認ポイントと担当者
提言では、業界・業務に応じて確認する対象と役割を明確にするよう求めています。経営層・事業責任者に対しては、調査結果を踏まえて改善の優先順位と対応責任者を定め、必要な対策を実行できる体制を整えるよう呼びかけています。業界ごとの主な確認内容は次のとおりです。
- 小売・EC、旅行・宿泊、交通などのサービス運営企業:会員登録、予約、購入、ポイント利用などの機能と、それらが扱う顧客情報を確認対象にします。事業責任者やサービス運営責任者がIT・セキュリティ責任者とともに、Webサイト、スマートフォンアプリ、API、管理機能、委託運営環境まで点検範囲に入っているかを確認します。
- 金融・決済などの企業:システムリスク管理部門やIT・セキュリティ部門が中心となり、重要な顧客情報へのアクセス経路、認証情報・APIキーの管理、不正な権限変更や情報の大量取得を把握できるかを確認します。
- 製造・物流など関係会社・拠点・委託先が多い企業:情報システム責任者やグループIT統括部門が、業務システムやポータル、遠隔保守環境などの公開状況と管理責任を確認します。
BBSecが示す三つの取り組みと支援内容
1.公開資産と情報漏えいの兆候を把握する
アタックサーフェス管理(ASM:Attack Surface Management)として、インターネットから確認できる自組織のIT資産を調べ、把握できていなかったシステム、管理画面、不要な公開、脆弱性が疑われる箇所などを洗い出します。あわせて、ダークウェブ等で自社に関連する認証情報や顧客情報、機密情報が公開・流通していないかも調査します。漏えいした認証情報はさらなる不正アクセスの足がかりになるおそれがあるため、見つかった情報の内容に応じて、認証情報の無効化やアクセス履歴の調査などにつなげます。BBSecはこの段階を、アタックサーフェス調査サービスとサイバー脅威情報調査サービスで支援し、外部から見たリスクと漏えいの兆候を把握したうえでの対応の要否や優先順位の判断を後押しします。ダークウェブ等の継続的な調査を通じて、その後の情報の公開・流通状況の変化の把握も支援します。
2.Web・APIなどの問題を詳しく調べ、改善する
現状把握の結果と事業への影響を踏まえて優先すべきシステムを特定し、脆弱性や設定不備を詳しく確認します。顧客向けのWeb画面に加え、スマートフォンアプリが利用するAPIや管理機能についても、認証・権限制御が適切か、他の利用者の情報を取得できないか、権限のない操作を実行できないかを点検します。見つかった問題は、対応責任者と期限を決めて修正し、修正後の再確認や、機能追加・構成変更に応じた点検につなげます。BBSecは、Webアプリケーション・APIの脆弱性診断やクラウド設定診断などを通じて、問題の把握と改善、修正後の再確認を支援します。
3.侵入を前提に、早期発見と被害拡大の抑止に備える
脆弱性の修正や設定の適正化に加えて、侵入された場合にどれだけ早く異常を見つけ、被害の拡大を抑えられるかを確認します。具体的には、端末、認証基盤、ネットワークなどの監視対象と必要なログを整理し、検知後に分析・判断する担当者、夜間・休日の連絡先、端末隔離やアクセス遮断などの対応手順を明確にします。BBSecは、G-MDRによる継続的な監視と、複数のログを組み合わせた相関分析によって、不審な挙動の検知、原因・影響範囲の分析、封じ込めに向けた対応を支援します。CSIRT体制や対応手順の整備も支援し、検知を具体的な行動につなげるとしています。
これら三つの取り組みは、顧客の対策状況とリスクに応じて組み合わせて進めるものです。侵害の兆候が確認された場合は、ほかの点検や診断の完了を待たずに、被害の調査と拡大防止への対応を優先するとしています。BBSecは、不正アクセスや情報漏えいなどのセキュリティ事故が発生した場合やその疑いがある場合に備えて「サイバーインシデント緊急対応ご相談窓口」(フリーダイヤル:0120-085-490)を設けています。対策状況の点検や改善の優先順位についての相談は、同社の営業担当またはWebサイトで受け付けています。
BBSecは2000年創業のトータルセキュリティ・サービスプロバイダーです。現状の可視化や診断から事故発生時の対応、24時間/365日体制での運用まで、フルラインアップのサービスを提供しています。「サプライチェーンを狙った攻撃」「社会インフラを狙った攻撃」「AI時代のセキュリティ」を解決すべき社会課題ととらえ、「便利で安全なネットワーク社会を創造する」というビジョンを掲げています。
出典:BBSec